
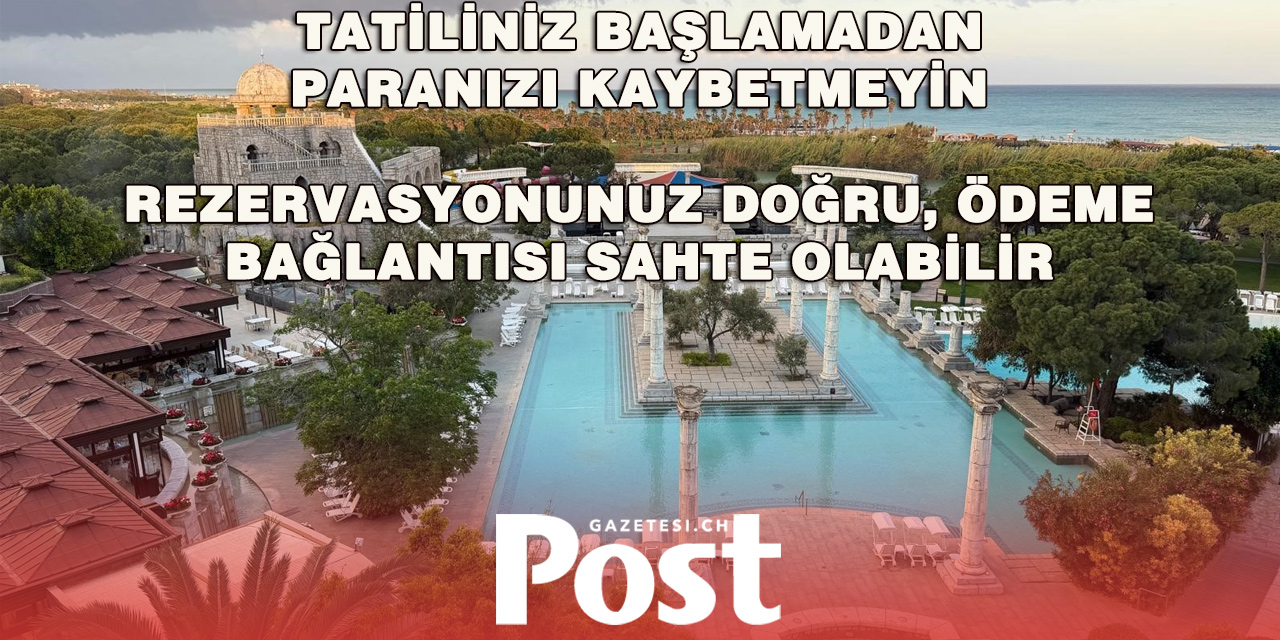
Otel Rezervasyonu Yapanlara Yeni Dolandırıcılık Tuzağı
Siber suçlular, otellerin ve rezervasyon platformlarının hesaplarına sızarak gerçek müşteri bilgilerini ele geçiriyor.
ZÜRİH– İnternet üzerinden otel rezervasyonu yapanları hedef alan yeni dolandırıcılık yöntemi İsviçre’de giderek yaygınlaşıyor. Siber suçlular, ele geçirdikleri gerçek rezervasyon bilgilerini kullanarak müşterilere son derece inandırıcı ödeme mesajları gönderiyor.
Schweiz Heute’nin haberine göre İsviçre’de bir kadın, konaklayacağı otelden gönderildiğini düşündüğü e-postada ödemenin seyahatten önce yapılması gerektiği bilgisiyle karşılaştı. Mesajda otelin adı, rezervasyon tarihi, oda bilgileri ve ücret doğru şekilde yer alıyordu.
Ancak e-postadaki ödeme bağlantısı otele değil, dolandırıcıların hazırladığı internet sayfasına yönlendiriyordu. Mesajdaki bilgilerin gerçeği yansıtması nedeniyle şüphelenmeyen kadın, yaklaşık 250 frank ödeme yaptı.
Mağdurun dikkatini çeken tek ayrıntı, İsviçre’de bulunan otelin ücretinin euro cinsinden gösterilmesi oldu. Kadın, bunun uluslararası otelcilik sektöründe kullanılan normal bir uygulama olabileceğini düşünerek ödemeyi gerçekleştirdi.
Para otele hiç ulaşmadı
Dolandırıcılık, kadının otelle iletişime geçmesinin ardından ortaya çıktı. Otel yönetimi, yapılan ödemenin kendi hesaplarına ulaşmadığını ve bu nedenle parayı geri ödeyemeyeceklerini bildirdi.
Mağdura polise suç duyurusunda bulunması ve bankasıyla görüşmesi tavsiye edildi. Ancak bu tür işlemlerde para dolandırıcıların hesabına aktarıldıktan sonra geri alınma ihtimalinin oldukça düşük olduğu belirtiliyor.
Gerçek bilgiler kullanılıyor
Federal Veri Koruma ve Bilgi Komiserliği (EDÖB), son faaliyet raporunda otelleri ve konaklama platformlarını ilgilendiren çok sayıda veri güvenliği ihbarı aldığını açıkladı.
Siber suçlular, otellerin rezervasyon platformlarındaki hesaplarına veya çalışanların kullandığı bilgisayarlara erişim sağlayabiliyor. Böylece müşterilerin adı, iletişim bilgileri, konaklama tarihleri, oda türü ve rezervasyon ücreti gibi gerçek verilere ulaşabiliyorlar.
Bu bilgiler kullanılarak müşterilere ödeme bilgilerini yeniden girmeleri, kredi kartlarını doğrulamaları veya rezervasyonlarının iptal edilmemesi için ek ödeme yapmaları gerektiğini belirten mesajlar gönderiliyor.
Mesajlar bazen e-posta yerine kısa mesaj veya rezervasyon platformunun kendi iletişim sistemi üzerinden de iletilebiliyor. Bağlantıların yönlendirdiği sahte ödeme sayfaları ise gerçek internet sitelerine son derece benzer şekilde hazırlanıyor.
Otel çalışanları da tuzağa düşürülüyor
Dolandırıcıların otel hesaplarına erişmek için kullandıkları yöntemlerden biri de çalışanları hedef alan sahte müşteri mesajları.
Otele, tanınmış bir rezervasyon platformu üzerinden gönderilmiş izlenimi veren bir müşteri şikâyeti ulaştırılıyor. Mesajda konaklama sırasında yaşandığı öne sürülen bir soruna ilişkin bağlantı bulunuyor.
Otel çalışanı bağlantıya tıkladığında, insan olduğunu doğrulaması için klavyede belirli tuşlara basması isteniyor. Ancak bu işlem gerçek bir güvenlik kontrolü gerçekleştirmiyor. Bunun yerine bilgisayara zararlı yazılım yüklenerek otelin şifreleri ve rezervasyon platformlarına ait giriş bilgileri ele geçirilebiliyor.
Federal Siber Güvenlik Dairesi, “ClickFix” adı verilen bu yöntemde kullanıcıların sahte bir CAPTCHA veya doğrulama işlemi bahanesiyle zararlı bir komutu çalıştırmaya yönlendirildiğini belirtiyor.
Bu yıl daha fazla veri ihlali bildirildi
Federal Veri Koruma ve Bilgi Komiserliği, oteller ile rezervasyon platformlarının siber suçluların hedefinde bulunmaya devam ettiğini doğruladı.
Kuruma göre 2026 yılında, bir önceki yılın tamamından daha fazla veri ihlali bildirimi alındı. Ancak bu bildirimlerin yalnızca otel dolandırıcılıklarıyla sınırlı olmadığı, farklı alanlardaki veri güvenliği olaylarını da kapsadığı belirtildi.
Yetkililer, otellerin iki faktörlü kimlik doğrulama kullanmasını, çalışanlarını kimlik avı saldırılarına karşı eğitmesini ve müşteri iletişiminde kullanılan bilgisayarları mümkün olduğunca diğer sistemlerden ayırmasını öneriyor.
E-posta bağlantısından ödeme yapmayın
Yetkililer, seyahat edenlere e-posta veya kısa mesajla gönderilen bağlantılar üzerinden kesinlikle şifre, kredi kartı veya banka bilgisi girmemeleri tavsiyesinde bulunuyor.
Otel ya da rezervasyon platformundan geldiği görünen yeni bir ödeme talebi alınması hâlinde şu önlemlerin uygulanması öneriliyor:
* Mesajdaki bağlantıya tıklamayın.
* Oteli, rezervasyon belgesinde yer alan resmî telefon numarasından arayın.
* Rezervasyon platformuna uygulama veya resmî internet sitesi üzerinden doğrudan giriş yapın.
* Ödeme para birimi, hesap sahibi ve tutardaki küçük farklılıklara dikkat edin.
* Şüpheli mesajı hem otele hem de rezervasyon platformuna bildirin.
* Ödeme yapıldıysa derhal bankayla iletişime geçerek işlemin durdurulmasını talep edin.
* Dolandırıcılığı polise ve Federal Siber Güvenlik Dairesine bildirin.
Federal Siber Güvenlik Dairesi, şüpheli mesajlarda bulunan bağlantılara tıklanmamasını ve mesajı gönderen kuruluşla güvenilir bir iletişim kanalı üzerinden doğrudan irtibat kurulmasını tavsiye ediyor.
Bu haber toplam 665 defa okunmuştur
Türkçe karakter kullanılmayan ve büyük harflerle yazılmış yorumlar onaylanmamaktadır.